PHP2Shell: porque é que governos, hospitais e empresas desligaram os seus sites
A 21 de outubro, governos, hospitais e empresas desligaram os seus sites por causa do PHP2Shell, uma falha grave no PHP, o motor da maioria dos sites. A correção existe, mas não chega aos sites antigos. Explicamos, sem termos técnicos, o que fazer.
Pontos chave deste artigo
- 1. O PHP2Shell são duas falhas graves no PHP, o “motor” de cerca de 70% dos sites, incluindo WordPress.
- 2. Governos, hospitais e empresas desligaram sites por precaução a 21 de outubro.
- 3. Em Portugal, o CNCS emitiu um alerta. Câmaras, escolas, associações, pequenas empresas e lojas online estão entre os mais expostos.
- 4. A correção já existe, mas os sites em versões antigas não a vão receber.
- 5. O que fazer: perguntar a quem trata do teu site se a correção já foi aplicada.
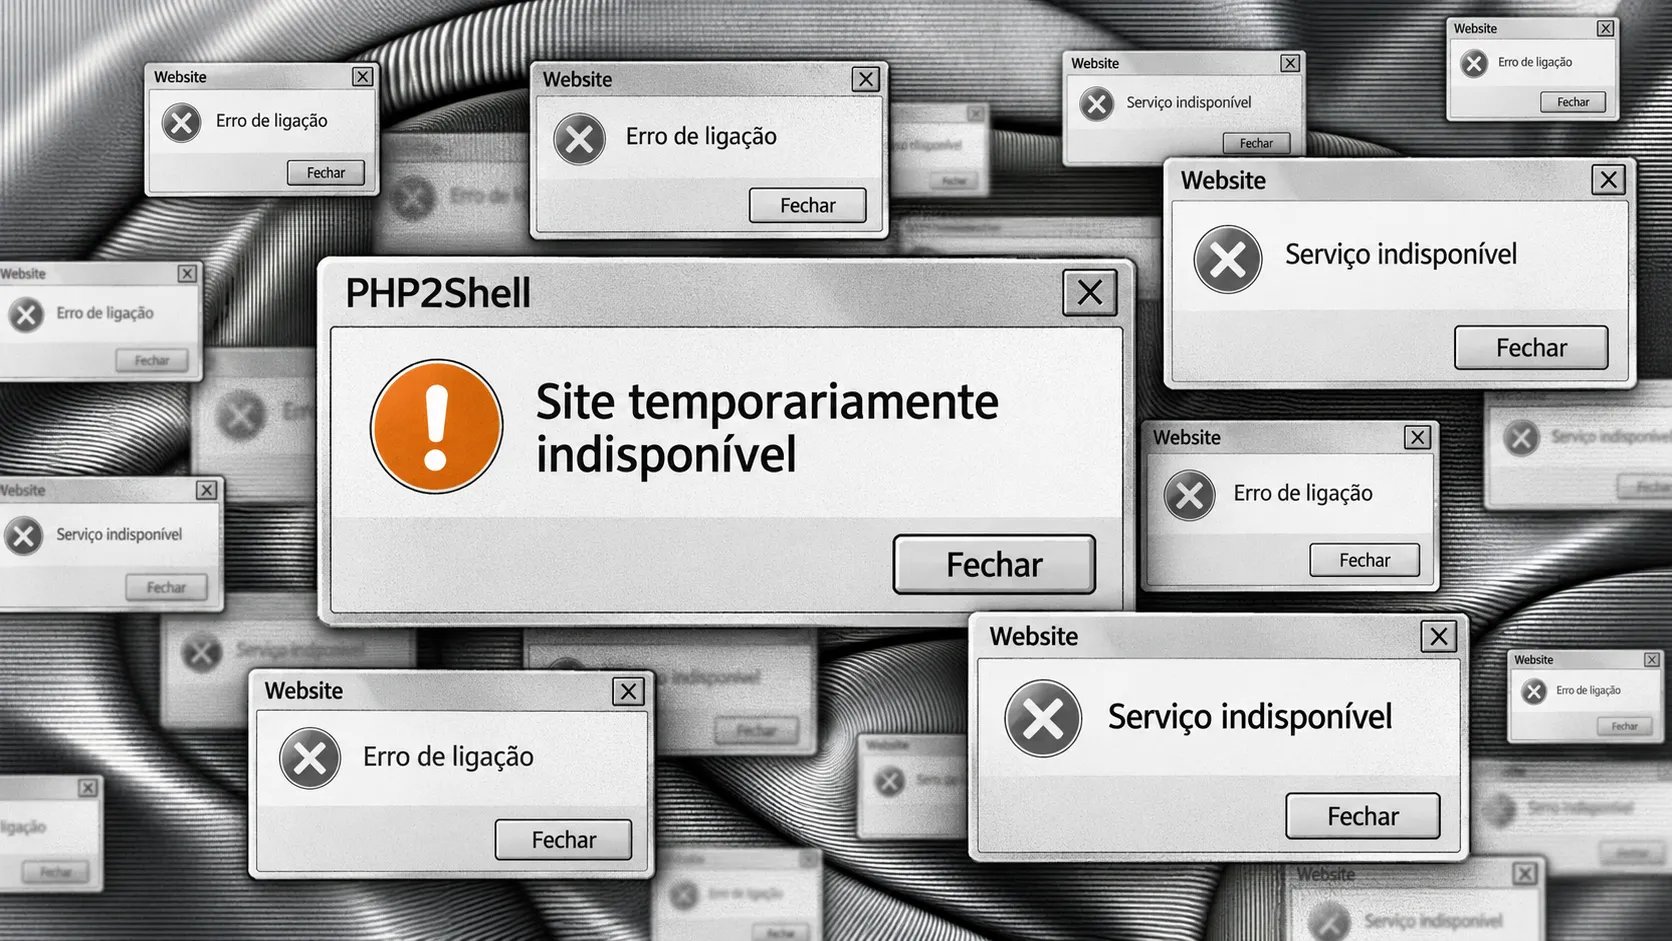
No dia 21 de outubro de 2026, quem tentou aceder a vários serviços online encontrou uma página de manutenção. Não era uma avaria nem um ataque: as próprias organizações tinham desligado os sites de propósito.
Segundo a Reuters, vários sites de governos, escolas e hospitais na Europa foram retirados do ar enquanto as organizações se apressavam a proteger-se de duas falhas críticas no PHP. Grandes empresas como a Nintendo também desligaram serviços enquanto tratavam do problema.
Quando governos e grandes empresas preferem ficar horas offline a arriscar, vale a pena perceber porquê.
O que é o PHP, e porque te diz respeito
Todos os sites têm um “motor” invisível que os faz funcionar: mostrar páginas, receber formulários, processar encomendas e reservas. O motor mais usado chama-se PHP. Estima-se que esteja por trás de cerca de 70% da web, incluindo todos os sites feitos em WordPress.
Se o teu site foi feito em WordPress, ou se tem área de cliente, loja online ou reservas, é muito provável que use PHP.
O que aconteceu
Foram descobertas duas falhas graves nesse motor. Segundo a Help Net Security, podem permitir a um atacante executar código num servidor sem precisar de qualquer login. Em termos simples, alguém de fora pode passar a controlar o servidor onde está o teu site.
Três fatores tornaram a situação especialmente séria:
A informação saiu antes da correção. Os detalhes foram divulgados a 20 de outubro, um dia antes do previsto, deixando os sites expostos durante horas sem forma de se protegerem.
Os ataques começaram logo. O diretor técnico da Cloudflare disse que a empresa já estava a ver ataques a surgir.
A escala é enorme. A Palo Alto Networks identificou mais de 22,6 milhões de servidores expostos potencialmente vulneráveis.
E em Portugal?
O Centro Nacional de Cibersegurança (CNCS) emitiu um alerta sobre estas falhas. A iniciativa Cidadãos pela Cibersegurança deixou claro quem está em causa: em Portugal, isto abrange os sites de câmaras municipais, juntas de freguesia, escolas, associações, pequenas empresas e comércio eletrónico, muitos deles mantidos com recursos técnicos limitados.
Para empresas e entidades abrangidas pela Diretiva NIS2 há ainda uma obrigação legal: um ataque bem-sucedido através destas falhas pode ser considerado um incidente que tem de ser notificado ao CNCS.
Os sites desligados foram atacados?
Não, tanto quanto se sabe. As entidades responsáveis afirmaram não ter sinais de intrusões; os sites foram desligados como medida preventiva. Desligar foi uma decisão consciente de quem tinha equipas técnicas atentas e preferiu prevenir.
E é aqui que está a questão para o teu negócio: essas organizações sabiam que tinham um problema e agiram em horas. Sabes se o teu site foi verificado?
A correção existe, mas não para todos
A equipa do PHP lançou atualizações de emergência a 21 de outubro. Se o teu site corre numa versão atual, basta que alguém instale a correção. Os detalhes técnicos estão no aviso oficial do PHP.
O problema são os sites mais antigos. A Google avisa que aplicações em versões antigas, como o PHP 7.4 ou o 8.1, continuam vulneráveis e têm de ser atualizadas para uma versão suportada. Para estas versões não vai haver correção. A única solução é modernizar o site.
Este é o cenário mais comum nas pequenas empresas: um site feito há alguns anos, que continua a funcionar, e que ninguém atualizou entretanto.
O que deves fazer agora
1. Pergunta a quem trata do teu site:
“O meu site já tem a correção de segurança do PHP de outubro de 2026?”
2. Exige uma resposta clara. “Sim, já está atualizado” é uma boa resposta. “Acho que sim” ou “vou ver” não é.
3. Se ninguém souber responder, ou se já não tens contacto com quem fez o site, pede-nos uma verificação. Dizemos-te em que situação está o teu site e o que precisa.
O que pode custar não fazer nada
Um servidor comprometido pode ser usado para:
roubar dados de clientes, com consequências legais ao abrigo do RGPD;
mostrar aos visitantes o aviso do Google de “site perigoso”;
enviar spam ou esquemas de phishing em nome da tua empresa;
deixar o site em baixo durante dias, em vez de horas.
As organizações que desligaram os sites a 21 de outubro escolheram umas horas de indisponibilidade controlada. Quem não fez nada pode estar a arriscar muito mais.
Como a StarLove pode ajudar
Na StarLove fazemos a manutenção técnica de sites e servidores. Nestes dias, isso quis dizer:
verificar que versão de PHP cada site usa e se está exposto;
aplicar as correções de segurança e confirmar que ficaram ativas;
proteger e planear a migração dos sites em versões antigas, que não têm correção;
analisar os registos do servidor à procura de sinais de tentativas de ataque.
Não sabes em que situação está o teu site? Fala connosco. Fazemos a verificação e explicamos-te, sem termos técnicos, o que precisa de ser feito.
Fale connosco
Se quer perceber melhor o estado do seu projeto ou garantir que está nas melhores mãos, estamos disponíveis para uma conversa sem compromisso.
Entre em contactoLeituras recomendadas
Search Engine Roundtable
Google Advice On Taking Sites Down When Fixing PHP2Shell
The Record
Hundreds of websites taken offline as concern grows over two PHP vulnerabilities
TechTarget
PHP2Shell: 22M exposed servers at risk as emergency patches released
Help Net Security
PHP2Shell: Critical PHP vulnerabilities patched, update now!
DEV Community
We patched PHP2Shell (CVE-2026-109618) across 634 real servers
CNCS
Alerta de Vulnerabilidade – PHP
Cidadãos pela Cibersegurança
Alerta CpC: duas vulnerabilidades críticas PHP
Pasquale Pillitteri
PHP2Shell, Netherlands and Finland switch off government sites before the patch
PHP (GitHub)
Aviso de segurança oficial GHSA-w8hw-w9fx-j79w
Google Cloud Blog
Responding to core PHP vulnerabilities CVE-2026-109618 and CVE-2026-109619
— Próximo artigo
Modo IA da Google: o que muda para o teu negócio local
Estratégia Digital
— Vamos falar
Pronto para começar o teu projeto?
Fala connosco sobre o que podemos construir juntos.